Кібератака на Пентагон і ФБР зробила дані мільйонів публічними

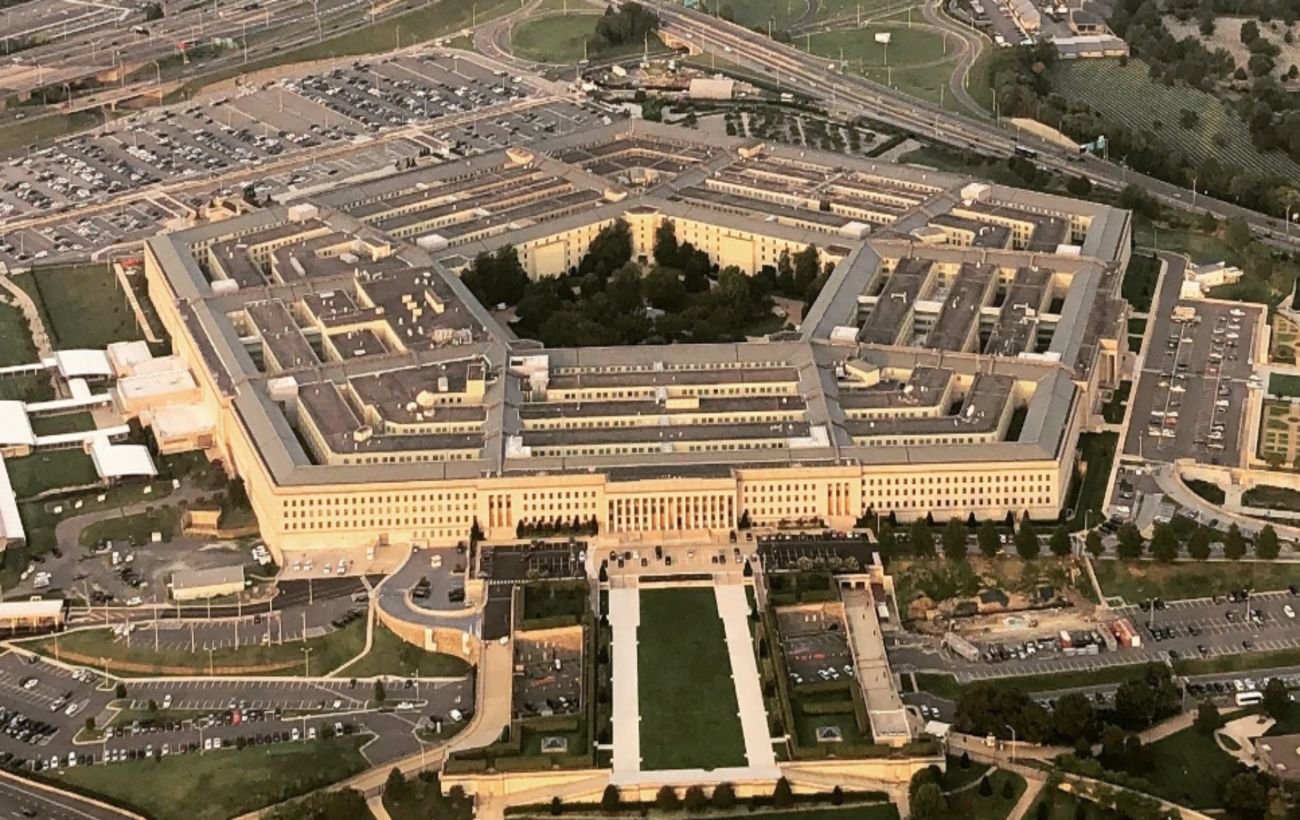
Масштабний витік даних у США торкнувся мільйонів людей, пов’язаних із військовою службою. Серед скомпрометованої інформації — номери соціального страхування та відомості про посади військових і цивільних працівників. Окремо американські служби перевіряють можливий злам порталу вакансій ФБР.
Витік у системі Пентагону
За попередніми даними представника оборонного відомства США, кіберінцидент зачепив приблизно 2,76 мільйона живих людей і ще 294 тисячі померлих.
Зловмисники могли отримати доступ до номерів соціального страхування, а також до детальної інформації про посади, які обіймали військовослужбовці та цивільні співробітники.
Йдеться про базу даних DMDC, де зберігаються відомості про понад 60 мільйонів чинних військових, резервістів, ветеранів і членів їхніх родин. Водночас у Пентагоні наголошують: витік не охопив усі записи системи, а лише окрему їх частину.
Несанкціонований доступ міг тривати з жовтня 2025 року до липня 2026-го. Вразливість виявили та усунули після кількох місяців потенційного доступу до даних.
Наразі американське оборонне відомство не має доказів того, що викрадену інформацію вже використали для шахрайства або інших зловживань. Постраждалим пропонують безкоштовні послуги, зокрема:
- захист персональних даних;
- моніторинг кредитної історії;
- контроль можливих спроб використання інформації сторонніми особами.
ФБР перевіряє можливий злам порталу вакансій
На тлі інциденту в Пентагоні про потенційну кібератаку повідомило і Федеральне бюро розслідувань США. Правоохоронці з’ясовують, чи могли хакери проникнути на портал вакансій FBIJobs.gov.
За попередньою інформацією, зловмисники погрожували оприлюднити персональні дані співробітників бюро. Серед них можуть бути імена, домашні адреси, контактні номери, номери соціального страхування та інформація для екстреного зв’язку.
Керівництво ФБР закликало працівників бути особливо обережними та не контактувати із представниками медіа щодо інциденту. Така рекомендація має допомогти зменшити ризик соціальної інженерії, фішингових атак і подальшого виманювання службової інформації.
Що заявили хакери
Відповідальність за атаку взяло на себе угруповання ShinyHunters. Водночас його представники заявили, що не планують публікувати дані, які могли бути викрадені з систем ФБР.
Хакери стверджують, що їхні дії нібито не були спробою вимагати гроші чи отримати викуп. Вони назвали інцидент «маркетинговою кампанією для привернення уваги».
Американські офіційні установи поки не підтвердили достовірність цієї заяви, а також не повідомили остаточний масштаб можливої атаки на портал ФБР.
Отже, обидва інциденти перебувають на етапі розслідування. Пентагон уже повідомив про відсутність підтверджених випадків зловживання даними, тоді як ФБР продовжує перевіряти, чи справді його інформаційні системи були скомпрометовані.