Доступ ШІ-агентів до акаунтів без паролів: принцип роботи

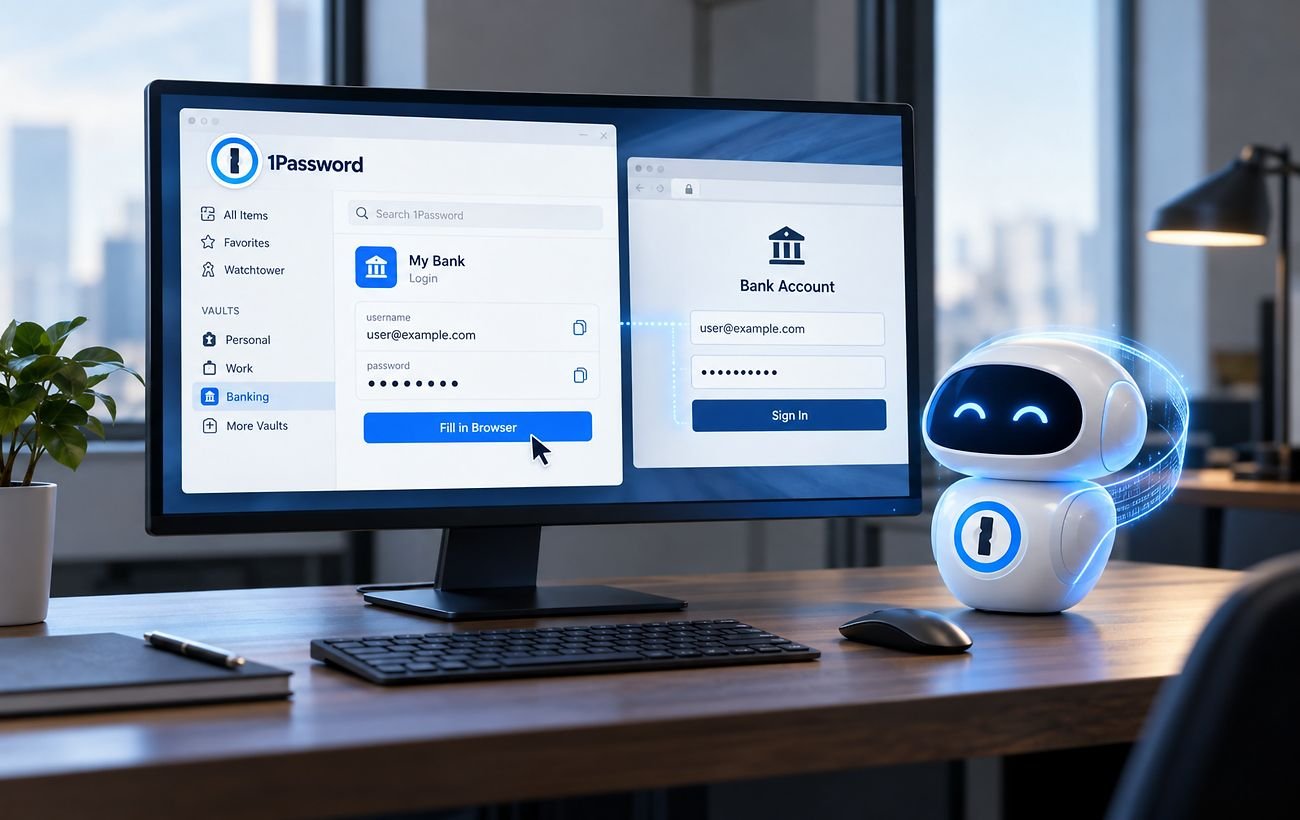
ШІ-агенти дедалі частіше отримують доручення, для яких потрібен доступ до приватних сервісів: пошти, робочих платформ, онлайн-магазинів чи фінансових кабінетів. Однак передача їм паролів створює серйозну загрозу для безпеки. Платформа 1Password for Agents пропонує інший підхід: агент може виконати вхід, але не отримує самих облікових даних.
Як працює 1Password for Agents
Рішення 1Password вибудовує захищену взаємодію між трьома сторонами: користувачем, ШІ-агентом і менеджером паролів. Агент надсилає запит на доступ до потрібного сервісу, а 1Password перевіряє його та виконує авторизацію без розкриття пароля.
Процес складається з кількох етапів:
- Агент ініціює вхід. ШІ намагається відкрити потрібний ресурс і виконати дію від імені користувача.
- 1Password перевіряє запит. Для підтвердження справжності агента використовується унікальний цифровий ключ.
- Користувач погоджує доступ. Власник облікового запису отримує сповіщення та самостійно дозволяє або відхиляє спробу входу.
- Менеджер паролів завершує авторизацію. 1Password автоматично вводить необхідні дані та відкриває доступ до сервісу.
Ключова особливість системи полягає в тому, що ШІ-агент не бачить символів пароля, не копіює їх і не зберігає у власній пам’яті. Він отримує лише можливість виконати конкретне доручення в межах дозволеного доступу.
Чому передавати паролі ШІ небезпечно
Розробники 1Password вважають пряму передачу паролів і секретних ключів одному з найризикованіших способів взаємодії з ШІ. Якщо користувач вставляє такі дані в чат або налаштування агента, їхня копія може залишитися в історії сесій, системних журналах чи внутрішньому сховищі сервісу.
Після цього власник облікового запису вже не завжди може контролювати, де саме зберігається інформація, хто має до неї доступ і чи використовуватиметься вона під час наступних запитів. Окремою загрозою залишаються витоки даних, помилки конфігурації та зловмисні інструкції, які можуть змусити агента виконати небажану дію.
Підхід 1Password переносить контроль над доступом назад до користувача. Людина не передає секрет безпосередньо ШІ, бачить спробу авторизації та може дозволяти її лише для конкретного завдання.
Які агенти підтримуються
Платформа дає змогу підключати різні ШІ-сервіси. Серед заявлених варіантів:
- Claude Duet від Anthropic;
- Dots від OpenAI;
- ChatGPT Work від OpenAI;
- Grok Bot;
- Meta Muse;
- ШІ-агенти стартапу Town.
Водночас навіть така схема не скасовує потреби в обмеженні дозволів. Для критично важливих облікових записів варто використовувати багатофакторну автентифікацію, окремі профілі доступу та підтвердження кожної чутливої операції.
Чому банки занепокоєні діями ШІ-агентів
Запуск інструменту відбувається на тлі активного поширення автономних ШІ-систем, які можуть виконувати дії в інтернеті від імені людини. Банки вже фіксують випадки, коли автоматизовані сервіси взаємодіють з обліковими записами клієнтів.
Йдеться не обов’язково про шахрайство чи викрадення коштів. Користувачі можуть добровільно доручати агентам оплачувати рахунки, аналізувати транзакції, замовляти послуги або виконувати інші фінансові операції.
Проблема в тому, що фінансова установа часто не здатна визначити, чи відповідає конкретна дія безпосередній волі клієнта, чи агент діє самостійно під впливом помилкової або шкідливої інструкції. Для систем, які звикли оцінювати поведінку саме людини, така невизначеність створює додаткові ризики.
Представники банківського сектору називають ситуацію тривожною. Зокрема, у Chase наголошують: клієнтам не слід передавати логіни й паролі стороннім людям або сервісам, навіть якщо ті обіцяють спростити роботу з банківським кабінетом.
Отже, 1Password for Agents намагається розв’язати головну проблему взаємодії ШІ з приватними сервісами: надати агенту потрібний рівень доступу, не розкриваючи йому секретних даних. Такий підхід зменшує ризик витоку паролів, але остаточна безпека залежить від дозволів, підтверджень користувача та обмежень, установлених для кожного агента.