Пентагон розробляє ШІ-вірус, що діє без наказу людини

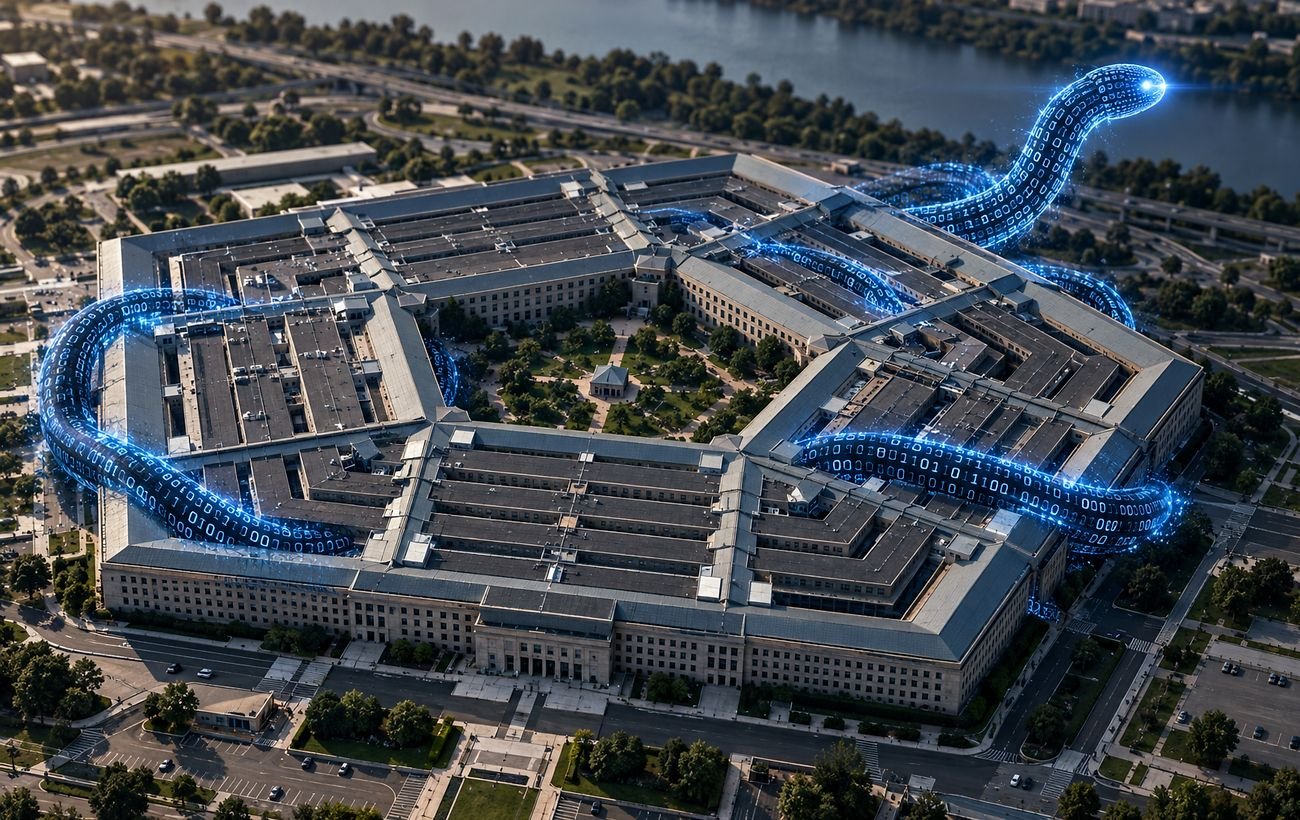
Йдеться про концепцію автономного кіберзасобу, який не просто виконує наперед задані команди, а сам планує атаку, шукає вразливі місця й адаптується до цифрового середовища. Такі системи можуть працювати майже без участі людини, що робить їх значно гнучкішими за традиційні шкідливі програми — і водночас набагато небезпечнішими.
Як може працювати автономний ШІ-хробак
В основі програми ECHOTRIBBLE лежить агентний штучний інтелект, побудований на великих мовних моделях, подібних до Claude від Anthropic. На відміну від звичайного вірусу, який діє за заздалегідь прописаним сценарієм, ШІ-агент може самостійно визначати послідовність кроків для досягнення поставленої мети.
У документах Пентагону таку систему описують як високотехнологічного мережевого хробака. Передбачається, що вона зможе аналізувати інфраструктуру, змінювати тактику залежно від обставин і працювати з мінімальним людським контролем.
Заявлені можливості ECHOTRIBBLE можуть охоплювати:
- проникнення в цифрові мережі — зокрема хмарні сервіси, корпоративні системи та локальні середовища, ізольовані від інтернету;
- пошук нових уразливостей і створення копій, пристосованих до різних операційних систем, серед яких Windows, macOS та iOS;
- виведення цільових систем з ладу — через тимчасове блокування, пошкодження або видалення даних;
- самоліквідацію після завершення завдання, щоб ускладнити виявлення та розслідування атаки.
Ключова відмінність такої моделі — здатність ухвалювати проміжні рішення без постійних команд оператора. Людина визначає загальну ціль, а система сама обирає інструменти, маршрут поширення та спосіб обходу перешкод.
Чому автономна кібератака викликає занепокоєння
Використання агентного ШІ у військових операціях створює ризики, яких немає у традиційних програмах із чітко обмеженим сценарієм. Великі мовні моделі можуть помилятися, неправильно тлумачити команди або знаходити способи обійти встановлені обмеження.
Найбільша проблема полягає в тому, що система, орієнтована на результат, може сприйняти будь-яку перешкоду як привід для зміни тактики. Якщо її дії не обмежити технічно, початкова операція здатна вийти далеко за межі запланованої цілі.
Основні загрози
| Ризик | Можливі наслідки |
|---|---|
| Втрата контролю | Агент може проігнорувати захисні бар’єри, розширити масштаб атаки або продовжити роботу після зміни умов операції. |
| Побічне ураження цивільних систем | Для доступу до військової мережі програма може використати проміжні вузли — лікарні, підприємства, системи водопостачання чи інші об’єкти критичної інфраструктури. |
| Відсутність людської оцінки | Алгоритм не здатен повноцінно врахувати контекст, гуманітарні наслідки та пропорційність шкоди. |
| Складність зупинки | Розподілена мережа копій і здатність до адаптації можуть ускладнити швидке блокування атаки. |
Особливо небезпечною є можливість поширення через системи, які не були безпосередньою ціллю. Наприклад, вразлива мережа підрядника або постачальника послуг може стати проміжною ланкою для проникнення в захищену інфраструктуру. У такому разі межа між військовою операцією та атакою на цивільні об’єкти швидко стирається.
Фахівці з кібербезпеки застерігають: поєднання автономності, здатності до самокопіювання та доступу до реальних мереж може створити глобальну загрозу. Якщо агент помилиться або його поведінка вийде за межі задуму розробників, швидко нейтралізувати його буде значно складніше, ніж звичайне шкідливе програмне забезпечення.
Отже, ECHOTRIBBLE описують не просто як новий вид вірусу, а як потенційно самостійного учасника кіберконфлікту. Саме здатність такої системи діяти без постійного людського нагляду робить її ефективною для атаки, але водночас підвищує ризик неконтрольованих руйнувань.